







 Am Mittwoch, 21. Oktoberr 2026 meldete das Budnesamt für Sicherheit in der Informationstechnik (BSI) eine kritische Schwachstelle für Internetseiten, bei denen die Programmiersprache PHP genutzt wird. Per Info-Mails der Provider, aber auch über die Medien wurde die Information schnell verbreitet.
Bis zur Installation eines Sicherheitsupdates haben viele Betreiber und Provider ihre Seiten offline gestellt. So wurde auch die Feuerwehr-Homepage, die im Content Managemanet System (CMS) über JOOMLA! ebenfalls PHP nutzt, von unserem Provider Mittwald am Nachmittag vorübergehend offline gesetzt.
Am späteren Abend war dort das Sicherheitsupdate bereits eingespielt und die Seite konnte wieder online gehen.
Insgesamt waren Millionen Websides weltweit davon betroffen, was zeigt, wie volatil sicher Systeme sein können. Das schnelle Erkennen, Mitteilen, Reagieren und Schließen der Sicherheitslücke hat aber auch gezeigt, dass Warnsysteme funktionieren und man damit umgehen kann.
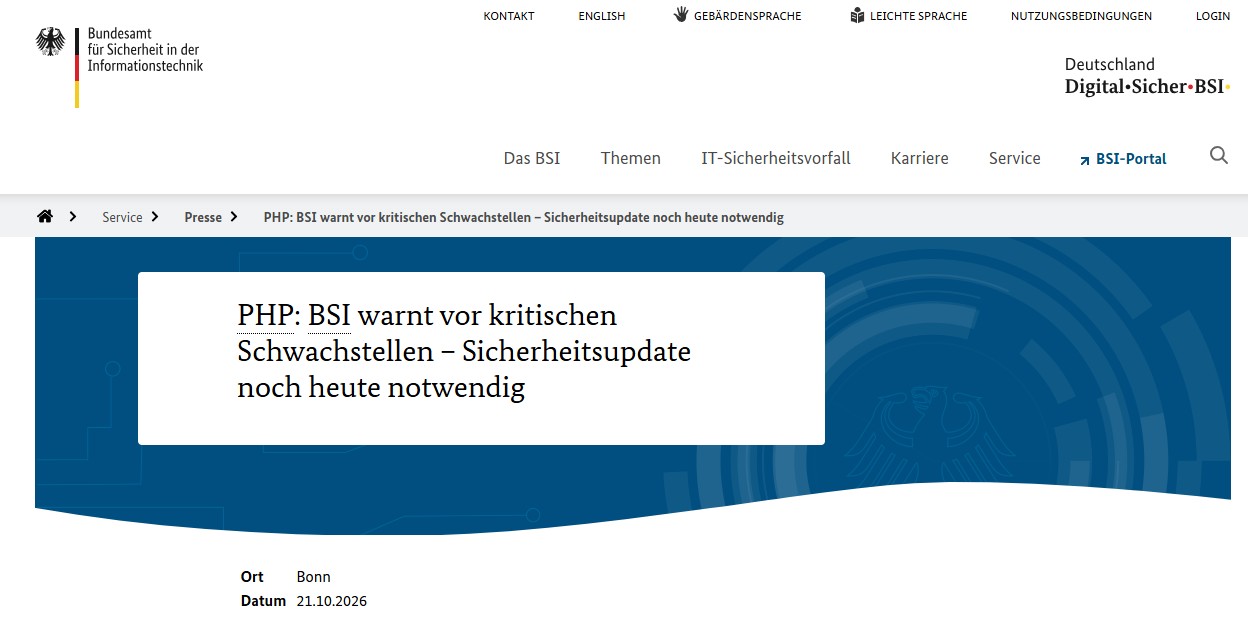
Nachrichtlich noch die ursprüngliche Warnung des BSI:
PHP: BSI warnt vor kritischen Schwachstellen – Sicherheitsupdate noch heute notwendig
Ort: Bonn
Datum: 21.10.2026
Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen. Eine Veröffentlichung entsprechender Sicherheitsupdates durch die Entwickler wird für den heutigen Nachmittag um 16 Uhr erwartet. Das BSI ruft IT-Sicherheitsverantwortliche und Betreiber dazu auf, diese umgehend nach Veröffentlichung zu installieren.
Aktuellen Informationen zufolge sind alle bekannten PHP-Versionen, zurückgehend bis mindestens PHP 5, verwundbar. Derzeit kann nicht ausgeschlossen werden, dass es Angreifern durch die Schwachstellen möglich ist, aus der Ferne schadhaften Code auf Webservern mit PHP-Anwendungen auszuführen. PHP ist ein zentraler Baustein in Webanwendungen und wird weltweit eingesetzt. Mit Kenntnis derartiger Schwachstellen könnte es Angreifern gelingen, massive Angriffskampagnen durchzuführen und IT-Systeme aus den unterschiedlichsten Anwendungsbereichen zu kompromittieren.
BSI-Vizepräsident Thomas Caspers: „Wir halten eine kurzfristige, großflächige Ausnutzung innerhalb weniger Stunden nach Erscheinen der Sicherheitsupdates für wahrscheinlich: Angreifer können diese mittels KI-gestützter Werkzeuge innerhalb kurzer Zeit analysieren und entsprechende Exploits generieren. Es besteht also unverzüglicher Handlungsbedarf!“
Die Entwickler stellen am 21. Oktober um 16 Uhr deutscher Zeit Patches für unterschiedliche PHP-Versionen bereit, die vor Angriffen schützen. Um unverzüglich auf die Veröffentlichung reagieren zu können, sollten Organisationen entsprechende personelle Ressourcen bereithalten: IT-Sicherheitsverantwortliche und Betreiber sind dazu aufgerufen, zu diesem Zeitpunkt umgehend die Patches auf PHP-Webserver einzuspielen sowie den Patchstatus anhand des Advisories zu verifizieren. Betreiber sollten exponierte PHP-Webserver zudem verstärkt auf Auffälligkeiten beobachten.
Pressekontakt:
Bundesamt für Sicherheit in der Informationstechnik
Pressestelle
Tel.: 0228-999582-5777
E-Mail:
Internet: www.bsi.bund.de
Quelle: BSI - Presse - PHP: BSI warnt vor kritischen Schwachstellen – Sicherheitsupdate noch heute notwendig